اختراق تطبيقات الويب وأمنها
عزّز مهارات اختبار الويب العملية من خلال دراسة تفاعل نقاط ضعف التطبيقات. يركز برنامج WAHS على التقييم القائم على التحديات والتحليل اللازم للانتقال من اكتشاف الثغرة إلى فهم أثرها على أمن التطبيق.
عن هذا البرنامج
الفئة المستهدفة
مختبرو اختراق الويب، ومحللو أمن التطبيقات، والمطورون المهتمون بالأمن.
ما الذي ستتمكن من إنجازه؟
التحقيق في مسارات هجوم الويب، والتحقق من نقاط ضعف التطبيقات، وشرح أثرها. وتطوير منهجية حل المشكلات اللازمة للتقييم العملي للتطبيقات.
المعرفة المسبقة الموصى بها
يُوصى بمعرفة HTTP وبنية تطبيقات الويب وأساسيات اختبار الاختراق.
- طريقة الدراسة
- عبر الإنترنت
- المدة
- 60 ساعة
- اللغة
- الإنجليزية والعربية
- الأجهزة
- الهاتف والحاسوب
- الشهادة
- رقم ورمز QR
المحتويات 8 أقسام، 60 ساعة
حصر موارد الويب، واكتشاف الأدلة، وفحص الشبكات، والإعدادات غير الآمنة.
حقن SQL المتقدم، وتنفيذ الأوامر، ومخاطر تنفيذ الشيفرة عن بُعد.
هجمات XSS المنعكسة والمخزنة والقائمة على DOM، وتزوير الطلبات، واختطاف النقرات.
تجاوز المصادقة، وخلل التفويض، والمراجع غير الآمنة للكائنات.
تزوير الطلبات من جانب الخادم (SSRF)، وتضمين الملفات المحلية والبعيدة، والتعامل غير الآمن مع رفع الملفات وتنزيلها.
التلاعب بملفات الارتباط، وهجمات تثبيت الجلسة، وسلوك ترويسات HTTP.
المكونات المصابة بالثغرات، وتصعيد الصلاحيات، وتسميم السجلات، والعبث بالملفات.
مراجعة الشيفرة المصدرية، وإعدادات التشفير الضعيفة، والتحقق من النتائج.
الأسئلة
اختر إحدى هذه الطرق عند الدفع. الأسعار بالدينار الأردني.
بطاقة
فيزا أو ماستركارد عبر بوابة دفع أردنية.
تحويل كليك
أرسل المبلغ إلى اسم الأكاديمية المستعار مع رقم طلبك، وتؤكد الأكاديمية التحويل.
حضورياً
ادفع في الأكاديمية. يسجّل الموظف الدفعة ويفتح لك البرنامج.
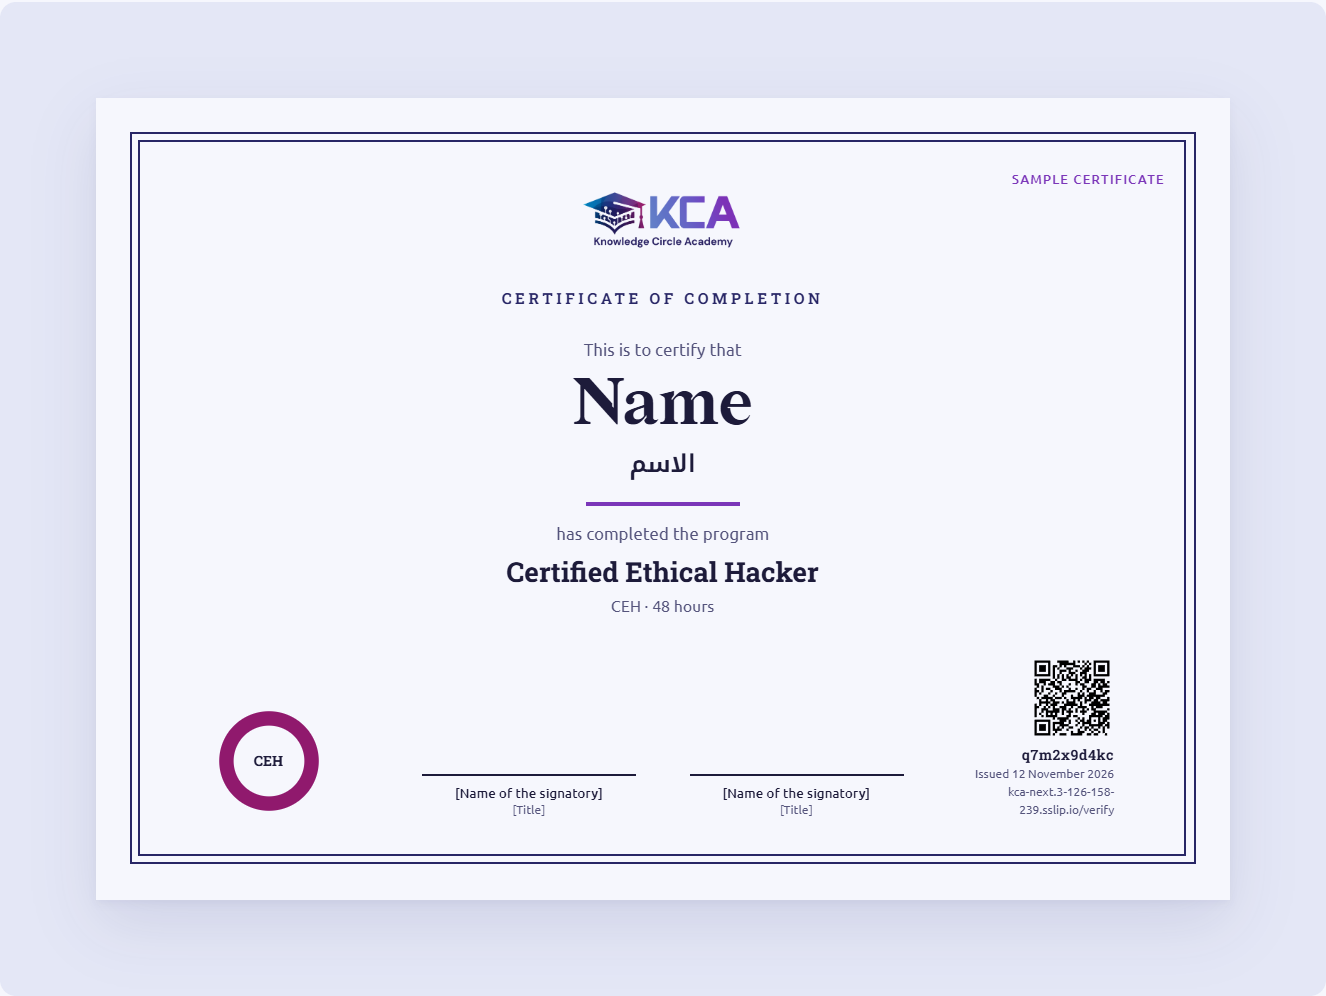
لكل شهادة رقم ورمز QR. مسح الرمز يفتح kca.edu.jo/verify، ويستطيع أي شخص أيضاً فتح الصفحة والتحقق من الشهادة برقمها واسم حاملها.
الشهادة
عند إتمام البرنامج تحصل على شهادة لها رقم ورمز QR خاصّان بها. يفتح الرمز صفحة kca.edu.jo/verify حيث يستطيع أي شخص التحقق من الشهادة برقمها واسم حاملها.