مختبِر اختراق محترف معتمد
طوّر نطاق المهارات التقنية اللازمة لاختبارات الاختراق الأكثر تعقيدًا. يركّز eCPPT على الوصول الأولي، وما بعد الاستغلال، وتقييم Active Directory، مع ربط نقاط الضعف الفردية لتكوين صورة مترابطة عن مدى تعرّض المؤسسة للمخاطر.
عن هذا البرنامج
الفئة المستهدفة
مختبِرو الاختراق، والمختبرون الأخلاقيون، ومهندسو الأمن، والممارسون التقنيون ذوو الخبرة.
ما الذي ستتمكن من إنجازه؟
تقييم مسارات الهجوم في المؤسسات، وتطبيق تقنيات ما بعد الاستغلال، وتقييم مدى تعرّض Active Directory للمخاطر. بناء قدرات عملية تغطي المجالات الحالية للاختبار الاحترافي.
المعرفة المسبقة الموصى بها
يُوصى بأساس عملي في اختبار الاختراق ومهارات في الشبكات وأنظمة التشغيل.
- طريقة الدراسة
- عبر الإنترنت
- المدة
- 40 ساعة
- اللغة
- الإنجليزية والعربية
- الأجهزة
- الهاتف والحاسوب
- الشهادة
- رقم ورمز QR
المحتويات 8 أقسام، 40 ساعة
اكتشاف الأجهزة ومسح المنافذ وحصر الخدمات.
اكتشاف الحسابات، ورش كلمات المرور، وتقييم خدمات الوصول عن بُعد.
الحصر، واكتشاف أخطاء الإعداد، واستغلال نقاط ضعف التطبيقات.
الحصول على الوصول، ومراجعة نقاط الضعف المحلية، وتصعيد الصلاحيات.
استخدام بيانات الاعتماد، وفحص الأنظمة، والتنقّل بين الأهداف.
تعديل الشيفرة وفهم نقاط الضعف المتعلقة بتلف الذاكرة.
حصر النطاق، والحسابات الضعيفة، والهجمات المتعلقة بـKerberos، والتحرّك الجانبي.
تقييم مسارات الوصول إلى صلاحيات مرتفعة في النطاق وتفسير الأثر الأمني.
الأسئلة
اختر إحدى هذه الطرق عند الدفع. الأسعار بالدينار الأردني.
بطاقة
فيزا أو ماستركارد عبر بوابة دفع أردنية.
تحويل كليك
أرسل المبلغ إلى اسم الأكاديمية المستعار مع رقم طلبك، وتؤكد الأكاديمية التحويل.
حضورياً
ادفع في الأكاديمية. يسجّل الموظف الدفعة ويفتح لك البرنامج.
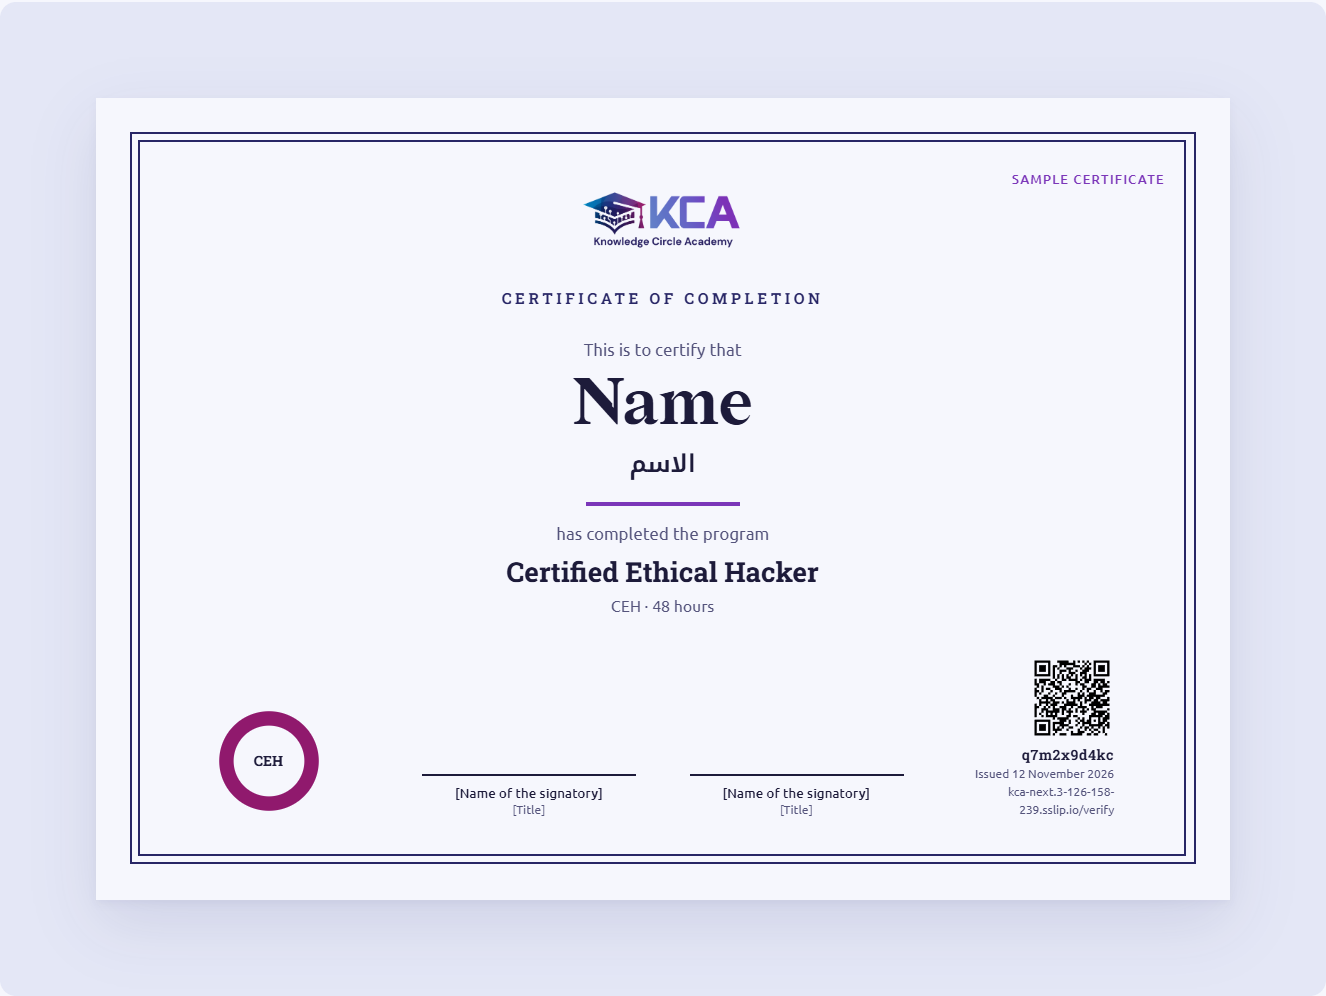
لكل شهادة رقم ورمز QR. مسح الرمز يفتح kca.edu.jo/verify، ويستطيع أي شخص أيضاً فتح الصفحة والتحقق من الشهادة برقمها واسم حاملها.
الشهادة
عند إتمام البرنامج تحصل على شهادة لها رقم ورمز QR خاصّان بها. يفتح الرمز صفحة kca.edu.jo/verify حيث يستطيع أي شخص التحقق من الشهادة برقمها واسم حاملها.